¿Cómo configuro la integración?
Requisito previo: Tener licencias activas de Microsoft 365 listo para su personal.
Limitaciones actuales:
- La migración esta limitada a el uso de una cuenta de Microsoft ID por organización usuaria de Scope. Esta restricción es temporal y será levantada en el futuro.
- Los identificadores de usuario para los servicios web REST de Scope no serán migrados a Microsoft 365. Esta restricción es temporal y será levantada en el futuro.
Configuración con el asistente
Puede cambiar al inicio de sesión con Microsoft 365 mediante nuestro asistente de configuración. Para comenzar, inicie sesión en Scope como administrador de su organización de Scope. En la barra de menú superior verá un ícono de cohete de color naranja:
Haga clic en el ícono del cohete para abrir el cuadro de diálogo de confirmación.
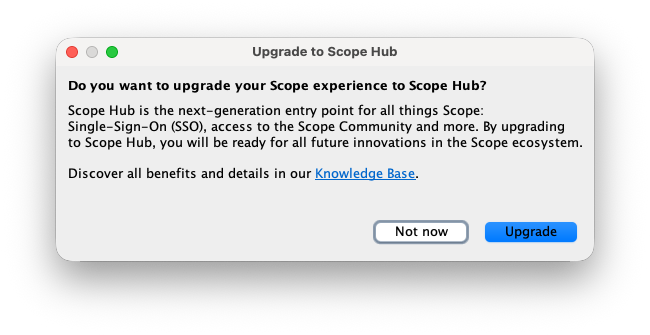
Haga clic en “Upgrade” para continuar. El asistente de configuración se abrirá en su navegador predeterminado y le guiará por los siguientes pasos:
- “Checking Authorization” (Verificar autorización) – Este paso evita el uso no autorizado del asistente. Si inició el asistente desde el ícono del cohete, la verificación ya se completó correctamente.
- “Signing you in” (Iniciar sesión) – Se abrirá el cuadro de diálogo de inicio de sesión de Microsoft. Inicie sesión con su cuenta de Microsoft de la empresa.
- “Granting admin consent” (Otorgar consentimiento de administrador) – En este paso se instala la aplicación “Scope” en el entorno de Entra ID de su empresa. Para hacerlo, necesita permisos de administrador de Entra ID. Si la aplicación ya está instalada, puede omitir este paso. Si no cuenta con estos permisos, el asistente le proporcionará un enlace para enviárselo a su administrador. Una vez que su administrador haya instalado la aplicación mediante ese enlace, reinicie el asistente haciendo clic nuevamente en el ícono del cohete naranja en Scope.
- “Mapping users” (Vincular usuarios) – En este paso puede vincular a cada usuario de Scope con una cuenta de usuario de Entra ID. El asistente intentará realizar esta vinculación automáticamente comparando las direcciones de correo electrónico.
- “Finishing” (Finalizar) – En este último paso, el asistente realiza el cambio al inicio de sesión con Microsoft 365.
Tenga en cuenta que, una vez finalizado el asistente, todos los usuarios cuyas cuentas se hayan vinculado en el paso 4 deberán iniciar Scope desde Scope Hub (https://scope.riege.com). Las sesiones de Scope que ya estén abiertas no se verán afectadas y seguirán funcionando.
Configuración manual
Si no puede utilizar el asistente de configuración, siga estos pasos para cambiar manualmente al inicio de sesión con Microsoft 365.
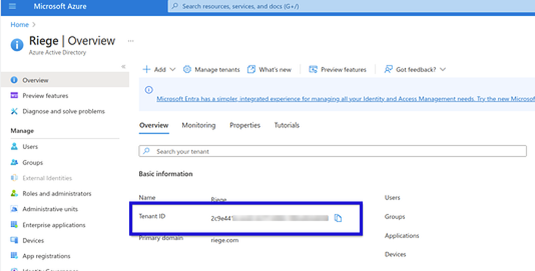
- Envíenos su Tenant/Organization ID, que puede encontrar en la página de resumen de Microsoft Overview.
Envíenos su información aquí:
https://share.hsforms.com/1o62sARgQQYypWVDXO0K16g5c4nh
- Nosotros gestionaremos la asignación y lo mantendremos informado.
- Vaya a scope.riege.com.
- Haga clic en el botón de Inicio de sesión e introduzca los datos de su cuenta de Microsoft 365 y confirme haciendo clic en Siguiente e Iniciar sesión.
NOTA: Dependiendo de su configuración de MS Entra ID, es posible que sea necesario contar con derechos de administrador para continuar. Si le aparece algún mensaje de error aquí, hable con su administrador. - Confirme los siguientes mensajes con el botón Aceptar.
Usted autoriza a Scope a hacer inicio de sesión por usted.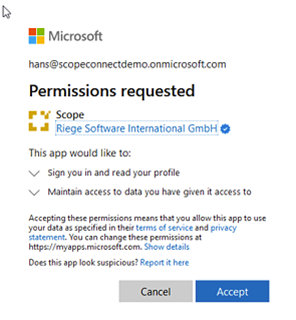
- De vuelta en la Página scope.riege.com, ahora puede comenzar la interfaz de Scope haciendo clic en el botón: "Launch App".
- Si recibe un mensaje de advertencia, prosiga como a continuación:
a) Marque la casilla Admitir siempre.
b) Luego haga clic en abrir. - Scope se carga, y tendrá que escribir en una ventana de inicio de sesión.
- Escriba aquí sus credenciales habituales de Scope. Esto establecerá el enlace entre Microsoft 365 y Scope, y el inicio de sesión será automático en el futuro.
Nota para administradores de Azure
- El acceso a los nombres de host que coincidan con *.riege.com y scopeidentityprod.b2clogin.com debe estar permitido en cualquier cortafuegos existente. Para el uso satisfactorio de los entornos de prueba, el acceso a scope-staging.riege.com y scopeidentityfat.b2clogin.com también debe permitirse del mismo modo. También es importante que cualquier proxy de seguridad existente que analice el tráfico cifrado SSL a la instancia de servidor de Scope (por ejemplo, live-scope-abc.riege.com) y los hosts «b2clogin.com» antes mencionados no interfieran con el tráfico cifrado. Scope detectará si el flujo de datos ha sido descifrado para su análisis y se negará a funcionar.
- Toda la comunicación allí tiene lugar en el puerto 443 con HTTPS. No podemos facilitar direcciones IP para los hosts, ya que estas direcciones no están bajo nuestro control, sino que son gestionadas dinámicamente -en función de la ubicación- por Microsoft.
- Una vez que hayamos asignado su ID de Inquilino/Organización y habilitado el proceso de inicio de sesión, el acceso de todos los usuarios (excepto los usuarios de los servicios web REST de Scope) solo será posible con las credenciales de MS 365. Scope aparece en la Galería de Aplicaciones de MS Entra y usted puede gestionar activamente a los usuarios usted mismo. Por ejemplo, es posible agrupar a los usuarios de Scope en uno o más grupos.
- Tenga en cuenta que el nombre que se muestra del usuario se utiliza en Scope y debe ser breve, evitando incluir el nombre de la empresa, por ejemplo.
- Scope no requiere de permisos especiales de MS Entra ID.
- Para obtener más información sobre la autenticación multifactorial (MFA), visite las páginas de soporte de Microsoft.